No debate entre cloud, on-premise ou híbrido, a resposta certa raramente é um modelo só: é o arranjo que cada carga de trabalho exige. A pergunta “vamos para a nuvem?” virou “o que deve rodar onde, a que custo e com qual governança?”.
Os números mostram por quê. A Gartner previu gastos globais de US$ 723,4 bilhões com nuvem pública em 2025, alta de 21,5%, e estima que 90% das organizações adotarão uma abordagem híbrida até 2027 (Gartner, nov/2024). Ao mesmo tempo, o relatório State of the Cloud 2026 da Flexera aponta que 29% do gasto com nuvem é desperdiçado, o primeiro aumento em cinco anos (Flexera, State of the Cloud 2026).
Ou seja: a nuvem cresce, mas migrar sem critério custa caro. Este artigo compara os três modelos em oito critérios (custo, escalabilidade, controle, segurança, compliance, desempenho, inovação e complexidade de gestão) e propõe um roteiro prático para o gestor decidir.
O que é cloud, on-premise e híbrido
On-premise (ou on-premises) é a infraestrutura própria: servidores, storage e rede ficam no data center da empresa ou em colocation, e o time interno (ou um parceiro) opera tudo. O investimento é majoritariamente CAPEX, com controle total sobre hardware, dados e configuração.
Cloud (nuvem pública) é a infraestrutura contratada como serviço de provedores como AWS, Microsoft Azure ou Google Cloud. A empresa paga pelo uso (OPEX), escala sob demanda e divide a responsabilidade de segurança com o provedor: ele protege a plataforma; o cliente protege dados, identidades e configurações.
Híbrido combina os dois, com integração entre ambientes. Sistemas críticos ou regulados podem ficar on-premise, enquanto aplicações com demanda variável, ambientes de teste e serviços de IA rodam na nuvem. Quando há mais de um provedor de nuvem envolvido, fala-se também em multicloud.
Segundo a Flexera, 73% das organizações já combinam sistemas on-premise e em nuvem (Flexera, State of the Cloud 2026). Na prática, o híbrido já é a realidade da maioria; a questão é se ele foi planejado ou aconteceu por acaso.
Comparativo: cloud x on-premise x híbrido
Nenhum modelo vence em todos os critérios; cada um troca controle por flexibilidade em graus diferentes.
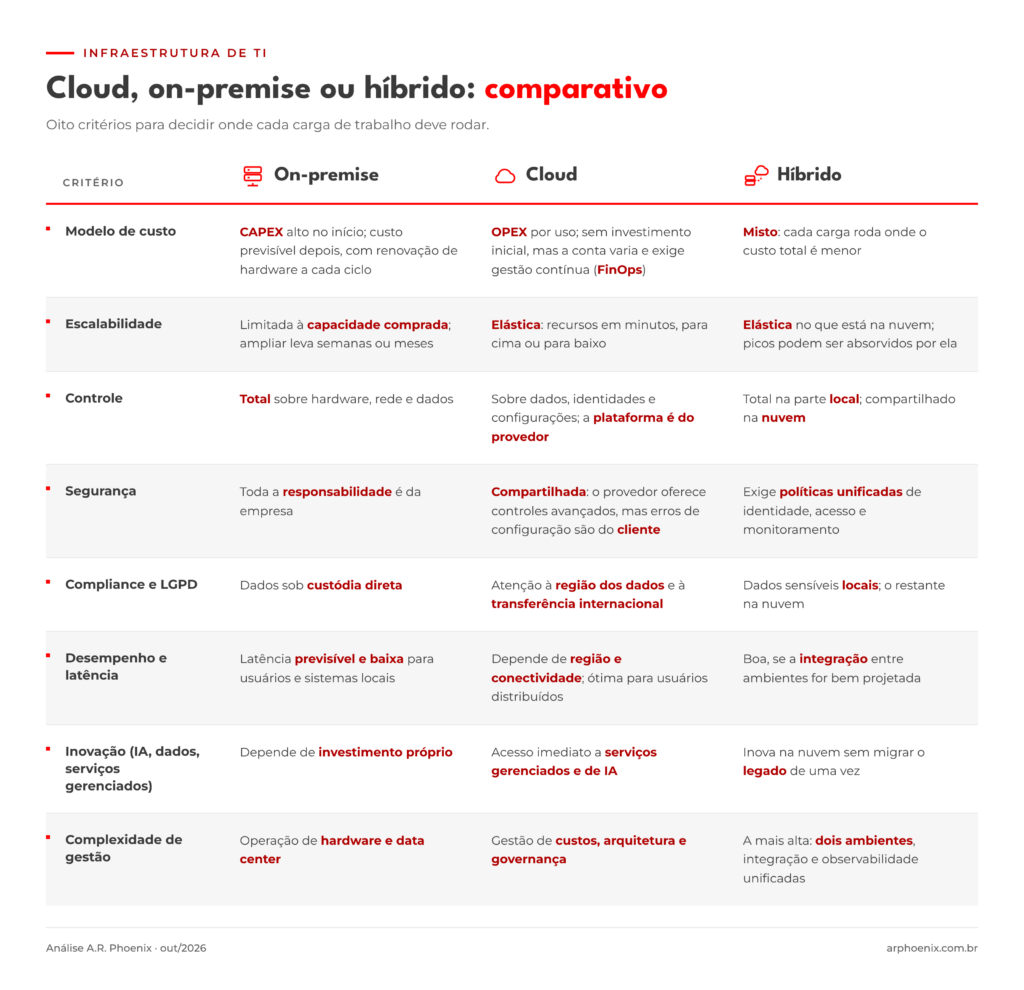
Em resumo: on-premise oferece controle total e custo previsível, mas escala devagar e concentra toda a operação e a segurança na empresa. A cloud troca CAPEX por OPEX, escala em minutos e dá acesso imediato a serviços gerenciados e de IA, mas exige FinOps, atenção à região dos dados e responsabilidade do cliente sobre identidades e configurações. O híbrido permite colocar cada carga onde ela rende mais, ao custo da maior complexidade de gestão: dois ambientes, com identidade, políticas e observabilidade unificadas.
Sobre LGPD: a lei não obriga, por regra geral, que os dados fiquem no Brasil, mas a transferência internacional exige mecanismos válidos. Desde 23/08/2025, isso inclui as cláusulas-padrão contratuais da Resolução CD/ANPD nº 19/2024 (Mayer Brown, ago/2025). Quando a custódia no país for exigida, vale lembrar que AWS, Microsoft Azure e Google Cloud têm regiões no Brasil. Setores regulados podem ter regras adicionais; valide com o jurídico.
Quando escolher cada modelo
On-premise faz sentido quando
- A carga é estável e previsível, e o hardware já está amortizado.
- Há exigência regulatória ou contratual de custódia física dos dados.
- Sistemas legados dependem de hardware específico ou de latência mínima com a operação local (chão de fábrica, por exemplo).
- A empresa tem time e processos maduros para operar o ambiente.
Cloud faz sentido quando
- A demanda varia muito (sazonalidade, campanhas, crescimento rápido).
- O negócio precisa lançar produtos digitais com rapidez (time to market).
- Há interesse em serviços gerenciados de dados e IA sem investimento em infraestrutura própria.
- O data center atual está no fim do ciclo de vida e a renovação exigiria um CAPEX relevante.
Híbrido faz sentido quando
- Parte dos sistemas é crítica, regulada ou difícil de migrar, e parte se beneficia da elasticidade.
- A modernização precisa ser gradual, sem interromper a operação.
- A empresa quer usar a nuvem para backup, recuperação de desastres ou picos de demanda.
- Há dados sensíveis que devem ficar sob custódia local, enquanto o restante ganha escala na nuvem.
Um movimento que já aparece em parte do mercado é a repatriação: trazer de volta cargas que ficaram caras ou lentas na nuvem. Ela não é um retrocesso, e sim um sinal de que a decisão deve ser revista carga a carga, não tomada uma vez só.
Checklist: 7 perguntas antes de decidir
A decisão começa por um inventário das cargas de trabalho, não pela escolha do provedor.
- Quais sistemas existem e qual a criticidade de cada um? Mapeie aplicações, dependências e integrações.
- Qual o perfil de demanda? Estável favorece on-premise; variável favorece cloud.
- Qual o custo total de propriedade (TCO) em 3 a 5 anos? Inclua hardware, licenças, energia, espaço, pessoas, tráfego de dados e suporte, não apenas a fatura mensal.
- Quais exigências de compliance se aplicam? LGPD, normas setoriais e contratos com clientes.
- Quais são os requisitos de disponibilidade e recuperação? Defina RTO e RPO por sistema.
- O time está preparado? Nuvem exige competências em arquitetura, segurança, automação e gestão de custos.
- Os sistemas legados estão prontos para migrar? Alguns pedem modernização antes; mover um sistema mal arquitetado para a nuvem apenas muda o problema de lugar.
Dica prática: classifique cada sistema em uma de cinco rotas (manter, migrar como está, modernizar, substituir ou aposentar) antes de definir o modelo de infraestrutura. Sistemas sem uso real devem ser descomissionados: é a migração mais barata que existe. Em qualquer rota, toda mudança é feita e validada primeiro em DEV/QA e só depois segue para produção.
Erros comuns na escolha da infraestrutura
- Fazer “lift and shift” sem critério. Leva a ineficiência da arquitetura antiga para um ambiente cobrado por uso.
- Migrar direto em produção. Toda mudança deve ser feita e validada primeiro em DEV/QA, com piloto e plano de rollback, e só depois seguir para produção.
- Comparar só o preço do servidor. O TCO inclui pessoas, licenças, tráfego de dados, suporte e o custo de indisponibilidade.
- Não ter governança de custos. Sem FinOps, contas órfãs e recursos superdimensionados alimentam o desperdício apontado pela Flexera.
- Tratar segurança como responsabilidade do provedor. No modelo compartilhado, identidades, acessos e configurações continuam sendo da empresa.
- Ignorar o lock-in. Sem uma estratégia de saída (padrões abertos, portabilidade de dados e custos de egress mapeados), trocar de provedor ou repatriar uma carga fica caro.
- Híbrido sem integração. Dois ambientes sem observabilidade, identidade e políticas unificadas viram dois problemas.
- Decidir uma vez e nunca revisar. Custos, demandas e serviços mudam; a alocação das cargas deve ser revisada periodicamente.
Em comum, esses erros tratam infraestrutura como compra pontual, quando ela é uma decisão de arquitetura e de gestão contínua.
Conclusão: a melhor infraestrutura é a que serve ao negócio
Cloud, on-premise e híbrido não competem entre si: são ferramentas para objetivos diferentes. Para a maioria das empresas, o caminho é um modelo híbrido planejado, em que cada sistema roda onde entrega mais resultado com o menor risco e custo total.
O ponto de partida é um diagnóstico honesto: o que existe hoje, quanto custa, o que é crítico e o que precisa evoluir. A partir dele, a arquitetura, a migração e a governança passam a seguir uma estratégia, não uma tendência.
__________________________________________
A A.R. Phoenix atua em arquitetura de soluções e infraestrutura, Cloud & Platform Modernization, segurança e identidade e gerenciamento de serviços e disponibilidade, apoiando empresas em ambientes locais, em nuvem, híbridos e multicloud.
Quer avaliar qual modelo faz sentido para os seus sistemas? Converse com um especialista da A.R. Phoenix.